لا تبدأ الثغرة الأمنية الحرجة دائماً بإضافة ووردبريس مشبوهة أو كلمة مرور ضعيفة أو موقع قديم. أحياناً تكون الثغرة أعمق بكثير، في لغة البرمجة نفسها التي يعمل عليها الموقع.
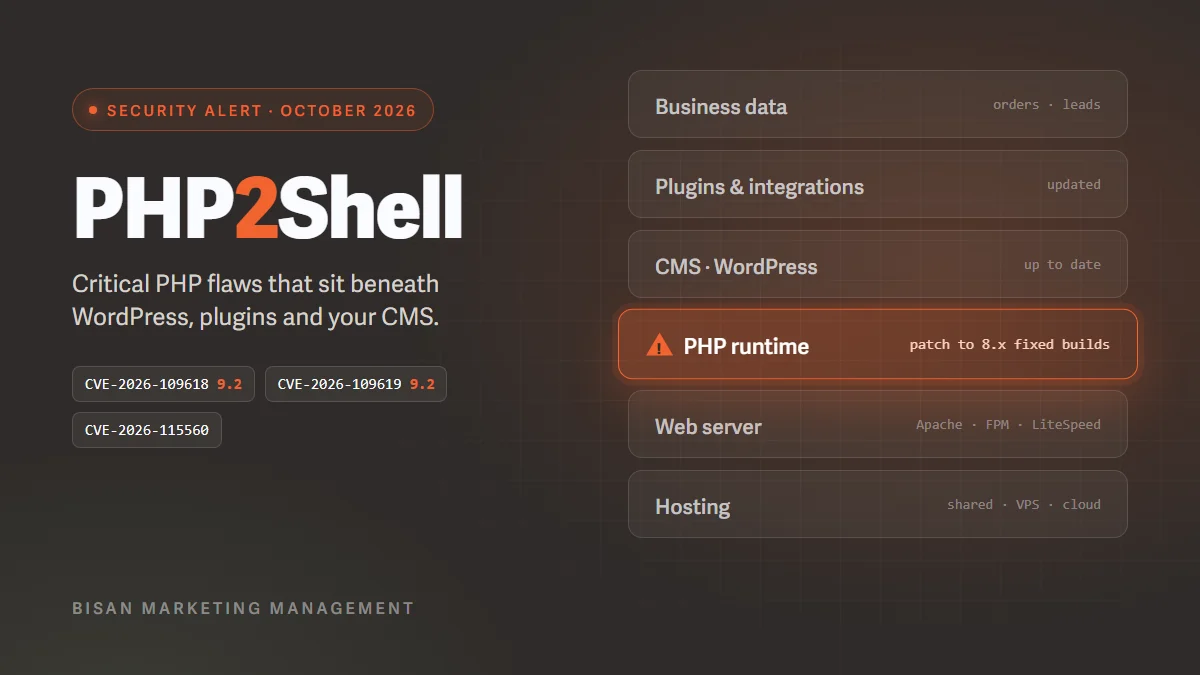
في 21 أكتوبر 2026، أصدر فريق تطوير PHP تحديثات أمنية طارئة لمعالجة ثغرتين حرجتين، CVE-2026-109618 وCVE-2026-109619، تُعرفان معاً باسم PHP2Shell.
حصلت الثغرتان على درجة خطورة حرجة بلغت 9.2 من 10 وفق CVSS v4.0. وفي ظروف معينة، تسمحان للمهاجمين بتنفيذ شيفرة ضارة على الخوادم المعرّضة دون مصادقة.
تمتد التداعيات إلى ما هو أبعد بكثير من مواقع فردية. فلغة PHP تشغّل أنظمة إدارة محتوى كبرى ومنصات تجارة إلكترونية وتطبيقات أعمال وخدمات ويب مخصصة.
وبالنسبة للشركات التي تعتمد على مواقعها لجذب العملاء المحتملين أو إتمام المعاملات أو التواصل مع العملاء، تطرح هذه الحادثة سؤالاً مهماً:
ما مدى أمان موقعك حين تكون الثغرة تحت التطبيق نفسه؟
يتناول هذا التحليل ما حدث، وكيف تعمل الثغرات، وما المواقع المتأثرة، وما رصده الباحثون الأمنيون، وما ينبغي للشركات فعله لتقليل تعرّضها للخطر.
ما هي PHP2Shell؟
PHP2Shell هو الاسم الشائع لثغرتين مترابطتين في أنظمة PHP الداخلية لمعالجة الطلبات وإدارة الذاكرة.
PHP لغة برمجة تعمل على الخادم. عندما يزور شخص موقعاً يعمل بلغة PHP، ينفّذ الخادم شيفرة PHP لجلب المعلومات ومعالجة الطلبات والتعامل مع قواعد البيانات وإنشاء الصفحة التي يراها الزائر.
تؤثر الثغرتان في طريقة تعامل PHP مع أخطاء معينة وإدارتها للذاكرة خلال هذه العملية.
وقد تؤدي كلتاهما إلى تنفيذ شيفرة عن بُعد (RCE)، أي أن المهاجم قد يتمكن من تشغيل أوامر على الخادم المعرّض للخطر.
والأهم أن هذه الهجمات لا تتطلب بالضرورة أن يسجّل المهاجم الدخول إلى الموقع.
وهذا ما يميّز PHP2Shell عن كثير من هجمات ووردبريس المألوفة، التي يستغل فيها المهاجمون عادةً إضافة أو قالباً أو ميزة معرّضة للخطر.
تصيب PHP2Shell بيئة تشغيل PHP نفسها.
ولذلك لا يكفي تحديث إضافات ووردبريس وحده لمعالجة هذه الثغرات.
ويحدد الإشعار الأمني الرسمي لـ PHP عدة بيئات خوادم قد تكون متأثرة، منها PHP-FPM وApache مع mod_php وphp-cgi وFrankenPHP وLiteSpeed.
شرح ثغرتي PHP الحرجتين
رغم أن الثغرتين مترابطتان، فإنهما تستغلان نقاط ضعف مختلفة في طريقة تعامل PHP الداخلية مع الذاكرة وطلبات التطبيقات.
1. CVE-2026-109618: تلف الذاكرة عند أخطاء نفاد الذاكرة
الخطورة: حرجة — CVSS 9.2
تتعلق الثغرة الأولى بطريقة استجابة PHP عندما يتجاوز طلب ما حد الذاكرة المخصص له.
في الوضع الطبيعي، تحدّ PHP من الذاكرة المتاحة لكل طلب. وعندما تتجاوز عملية ما الحد المضبوط، توقف PHP تنفيذها لمنع الاستهلاك المفرط للموارد.
لكن الباحثين اكتشفوا أن هذا الإيقاف قد يحدث بينما تكون هياكل البيانات الداخلية مهيّأة جزئياً فقط.
وخلال عملية التنظيف اللاحقة، قد تفسّر PHP هذه البيانات غير المكتملة خطأً على أنها ذاكرة صالحة.
وقد يؤدي ذلك إلى حالة تلف في الذاكرة يمكن للمهاجم استغلالها لتنفيذ شيفرة ضارة.
وتزداد خطورة المشكلة في إعدادات Apache التي تستخدم mod_php، إذ أثبت الباحثون أن طلب HTTP دون مصادقة يمكنه تفعيل الثغرة قبل أن تبدأ شيفرة التطبيق بالعمل.
وعملياً، يعني ذلك أن وسائل الحماية على مستوى التطبيق قد لا تحظى بفرصة فحص الطلب الضار أو رفضه قبل وقوع العملية المعرّضة للخطر.
التفاصيل التقنية موثقة في الإشعار الأمني الرسمي لثغرة CVE-2026-109618 .
2. CVE-2026-109619: إعادة استخدام الذاكرة بعد تحريرها
الخطورة: حرجة — CVSS 9.2
تتعلق الثغرة الثانية بحالة داخلية متقادمة ومشكلة في أمان الذاكرة تُعرف باسم الاستخدام بعد التحرير (use-after-free).
تعالج عمليات PHP الطلبات مع الاحتفاظ ببعض الهياكل الداخلية.
ويشير بعض هذه الهياكل إلى ذاكرة تخص طلباً بعينه، ويجب إعادة ضبطها قبل تحرير تلك الذاكرة.
واكتشف الباحثون أن أخطاء معينة قد تقطع عملية التنظيف هذه.
ونتيجة لذلك، قد يصل طلب لاحق تعالجه العملية نفسها إلى ذاكرة سبق تحريرها.
وفي ظروف مضبوطة بعناية، يمكن للمهاجم التلاعب بهذا السلوك لتفعيل تنفيذ شيفرة عن بُعد.
الهجوم معقد تقنياً ويعتمد على عوامل مثل إعدادات PHP وسلوك العمليات وظروف معالجة الطلبات.
ومع ذلك، أثبت الباحثون مسارات استغلال عملية، منها هجمات تستخدم ميزة تقدّم رفع الملفات في الجلسة وطريقة التعامل مع الأخطاء.
ويقدّم الإشعار الرسمي لثغرة CVE-2026-109619 مزيداً من التفاصيل التقنية.
ما إصدارات PHP المتأثرة؟
في 21 أكتوبر 2026، أصدر فريق تطوير PHP تحديثات أمنية للفروع المستقرة الأربعة المدعومة جميعها.
| فرع PHP | الإصدارات المتأثرة | الإصدار المُصلَح |
|---|---|---|
| PHP 8.5 | أقدم من 8.5.12 | 8.5.12 |
| PHP 8.4 | أقدم من 8.4.27 | 8.4.27 |
| PHP 8.3 | أقدم من 8.3.36 | 8.3.36 |
| PHP 8.2 | أقدم من 8.2.35 | 8.2.35 |
| PHP 8.1 والأقدم | فروع انتهى دعمها | قم بالترقية أو احصل على تصحيح أمني موثّق من المزوّد |
تعالج هذه الإصدارات الثغرتين CVE-2026-109618 وCVE-2026-109619.
على المؤسسات التي تستخدم إصدارات أقدم من PHP ألا تفترض أنها محمية لمجرد أن مواقعها تعمل بشكل طبيعي.
لم يعد مشروع PHP يقدّم دعماً منتظماً لإصدار PHP 8.1 وما قبله. وقد توفّر بعض توزيعات لينكس المؤسسية ومزوّدو الدعم طويل الأمد تصحيحات أمنية منقولة إلى الإصدارات القديمة، أي أن النظام قد يتلقى التصحيح دون أن يتغير رقم إصداره.
لكن على الشركات التحقق من هذه التصحيحات مع مزوّد البرمجيات أو الاستضافة الفعلي.
وهناك أيضاً اعتبار على المدى الأطول: ينتهي دعم PHP 8.2 في 31 ديسمبر 2026. وعلى المواقع التي تعمل على هذا الفرع البدء بالتخطيط للانتقال إلى إصدار أحدث مدعوم.
المصدر: إصدارات PHP المدعومة .
الكشف عن ثغرة ثالثة في 23 أكتوبر
لم يكن الإعلان الأول عن PHP2Shell نهاية القصة.
ففي 23 أكتوبر، كشف فريق PHP عن مشكلة محتملة أخرى لتنفيذ الشيفرة عن بُعد، تحمل الرمز CVE-2026-115560.
وتختلف هذه الثغرة عن الثغرتين الأوليين.
فبحسب إشعار PHP، يتطلب استغلالها مزيجاً غير مألوف من إعدادات التطبيق وسلوكه.
وتحديداً، يجب أن يضبط التطبيق في البداية session.serialize_handler على php_binary أو php_serialize، ثم يغيّره إلى php أثناء التشغيل قبل بدء الجلسة، مع تفعيل ميزة تقدّم رفع الملفات في جلسات PHP.
أما التطبيقات التي لا تغيّر معالج تسلسل الجلسة أثناء التشغيل أبداً فهي غير معرّضة لمسار الهجوم هذا.
والمهم أن تحديثات PHP الصادرة في 21 أكتوبر لا تعالج الثغرة CVE-2026-115560.
ويعتزم فريق PHP معالجة هذه المشكلة في إصدار إصلاح الأخطاء الدوري التالي.
وحتى ذلك الحين، التوصية الرسمية للبيئات التي قد تكون متأثرة هي تعطيل ميزة تقدّم رفع الملفات في جلسات PHP:
session.upload_progress.enabled=0
ويجب تطبيق هذا الإعداد عبر الإعدادات المناسبة على مستوى الخادم، ثم إعادة تشغيل عمليات PHP.
أما بالنسبة للثغرتين الأوليين، فتبقى تغييرات الإعدادات بديلاً ناقصاً عن تثبيت التصحيح.
وهذا الفرق مهم: فالموقع الذي حُدّث ضد ثغرتي PHP2Shell الحرجتين قد يظل بحاجة إلى مراجعة إعداداته بسبب المشكلة المكتشفة حديثاً.
المصدر: إعلانات PHP الأمنية، 23 أكتوبر .
ما مدى انتشار الخطر؟
حجم التعرّض المحتمل كبير.
في تحليلها للتهديدات في أكتوبر 2026، أفادت وحدة Unit 42 التابعة لشركة Palo Alto Networks بأنها رصدت أكثر من 22.6 مليون نسخة مكشوفة على الإنترنت قد تكون معرّضة للثغرتين CVE-2026-109618 وCVE-2026-109619، وذلك عبر بيانات Cortex Xpanse.
يجب قراءة هذا الرقم بحذر.
فهو تقدير لحجم التعرّض، وليس عدداً موثّقاً للمواقع المخترقة، ولا حتى عدداً قاطعاً للتثبيتات القابلة للاستغلال.
وتعتمد قابلية الاستغلال الفعلية على إصدارات PHP والإعدادات وبنية خادم الويب وظروف تقنية أخرى.
ومع ذلك، يوضح هذا الحجم لماذا يمكن لخلل في لغة برمجة واسعة الانتشار أن يسبب مشكلة أمنية كبرى.
فعلى عكس ثغرة محصورة في إضافة أو تطبيق واحد، يمكن لضعف في بيئة تشغيل شائعة أن يؤثر في مواقع كثيرة لا يربطها شيء آخر.
المصدر: موجز التهديدات من Unit 42 التابعة لـ Palo Alto Networks .
هل استغل المهاجمون PHP2Shell فعلاً؟
تتطلب الإجابة عن هذا السؤال التمييز بين ثلاثة أحداث مختلفة:
وهذه الأحداث ليست متكافئة.
فقابلية استغلال الثغرات مثبتة، وقد زادت مواد إثبات المفهوم المتاحة للعموم من حجم التهديد.
أفاد فريق استخبارات التهديدات في أمازون برصد محاولة لاستغلال PHP2Shell في 17 أكتوبر 2026، أي قبل أربعة أيام من صدور التحديثات الأمنية الرسمية.
ثم سجّلت أنظمة المراقبة لديه محاولات إضافية في 21 أكتوبر، منها نشاط سبق الإصدار المنسّق للتصحيح.
لكن المحاولات المرصودة ضد البنية التحتية للمراقبة الأمنية لا تثبت تلقائياً أن أنظمة حقيقية اختُرقت بنجاح.
كما احتاجت التقارير الأولية لعدة شركات أمنية إلى تصحيح.
ففي 22 أكتوبر، عدّلت Sophos تقييماً سابقاً كان يشير إلى استغلال ناجح، موضحة أن التحليل الإضافي أظهر نشاط مسح وهجمات فاشلة في بيئات العملاء التي فحصتها.
وفي 25 أكتوبر، سحبت Unit 42 التابعة لـ Palo Alto Networks بالمثل نسبتها السابقة لحادثة مرتبطة بجهة حكومية إلى PHP2Shell، بعد أن تبيّن أنه لا يمكن تأكيد طريقة الوصول الأولي.
كما أفاد المركز الوطني الهولندي للأمن السيبراني بأن الاستغلال يبدو أعقد مما قُدّر في البداية، ما يقلل احتمال وقوع هجمات ناجحة واسعة النطاق.
حتى 26 أكتوبر 2026، توجد أدلة موثوقة على محاولات استغلال فعلية، لكن الأدلة المتاحة للعموم لا تثبت وقوع اختراقات ناجحة واسعة النطاق.
ولا ينبغي اعتبار هذا الفرق سبباً لتأجيل تثبيت التصحيح.
فالثغرة الحرجة المثبتة تقنياً تبقى خطراً جدياً حتى عندما تكون الاختراقات الحقيقية المؤكدة محدودة أو صعبة الإثبات.
المصادر: مدونة AWS الأمنية ، وأبحاث التهديدات لدى Sophos ، والمركز الوطني الهولندي للأمن السيبراني .
لماذا يجب أن تنتبه مواقع ووردبريس وووكومرس
ووردبريس من أشهر المنصات المبنية بلغة PHP.
ويعمل ووكومرس، المستخدم على نطاق واسع لإنشاء المتاجر الإلكترونية، ضمن منظومة ووردبريس أيضاً.
وقد تعتمد منصات أخرى مبنية على PHP، مثل دروبال وجوملا وماجنتو وتطبيقات لارافيل، على تثبيتات PHP معرّضة للخطر.
لكن من المهم فهم ما تعنيه هذه الثغرة وما لا تعنيه.
PHP2Shell ليست ثغرة في ووردبريس نفسه.
فقد أكد مشروع ووردبريس صراحةً في 21 أكتوبر أنه لا حاجة إلى تحديث لنواة ووردبريس ولا يوجد تحديث مخطط لمعالجة ثغرات PHP هذه.
المكوّن المتأثر هو بيئة تشغيل PHP المثبتة على الخادم.
ومع ذلك قد يبقى الموقع معرّضاً للخطر لأن خادمه يشغّل إصداراً متأثراً من PHP.
وبالنسبة لمتاجر ووكومرس، قد تكون عواقب اختراق الخادم خطيرة بشكل خاص، لأن هذه البنية تتعامل مع حسابات العملاء والطلبات والمعلومات التجارية الحساسة.
ولا يعني هذا أن الثغرات تكشف بيانات الدفع تلقائياً أو أن كل متجر يعمل بلغة PHP قابل للاستغلال. فالأثر الفعلي يعتمد على طريقة تعامل التطبيق مع البيانات، وبنيته الأمنية، والصلاحيات المتاحة لعملية الخادم المخترقة.
ومع ذلك، على أصحاب الأعمال اعتبار بيئة تشغيل PHP جزءاً أساسياً من أمن مواقعهم.
المصدر: الإعلان الأمني الرسمي لووردبريس .
الأثر على الأعمال: أبعد من الأمن التقني
لا تقتصر العواقب المحتملة لـ PHP2Shell على الفريق التقني المسؤول عن صيانة الخادم.
فإذا نجح مهاجم في اختراق موقع معرّض للخطر، فقد تمتد الآثار إلى عدة جوانب من عمليات الشركة.
1. توفّر الموقع والإيرادات
قد يعطّل المهاجم عمل الخادم، أو يعدّل ملفات التطبيق، أو يتدخل في الوظائف الطبيعية للموقع.
وبالنسبة لمتجر إلكتروني، قد يعني التوقف عمليات شراء متقطعة ومعاملات ضائعة.
أما بالنسبة لـموقع يجذب العملاء المحتملين ، فقد يعني استفسارات ضائعة ونماذج معطّلة وإنفاقاً إعلانياً مهدراً.
وقد تستمر حملة تسويقية في إرسال الزيارات إلى موقع لم يعد قادراً على تحويل الزوار إلى عملاء.
2. سرية البيانات
قد يمنح التنفيذ الناجح للشيفرة عن بُعد المهاجمين وصولاً إلى الموارد المتاحة لعملية PHP المخترقة.
وبحسب صلاحيات الخادم وبنيته، قد تشمل هذه الموارد ملفات التطبيق، ومتغيرات البيئة، وبيانات الاتصال بقاعدة البيانات، أو معلومات حساسة عن الأعمال.
ويعتمد مدى الوصول على طريقة النشر في كل حالة.
ولهذا تبقى ضوابط الوصول بأقل الصلاحيات والبنية التحتية المفصولة بشكل سليم مهمة حتى بعد التحديثات الأمنية.
3. تحسين محركات البحث والظهور في نتائج البحث
يمكن للحوادث الأمنية أن تسبب أيضاً مخاطر جانبية على تحسين محركات البحث (SEO) .
فإذا عدّل المهاجمون محتوى الموقع، أو أضافوا صفحات مزعجة، أو أنشأوا عمليات إعادة توجيه ضارة، أو نشروا ملفات مؤذية، فقد ترصد محركات البحث هذا المحتوى المخترق.
وقد تؤدي هذه الحوادث إلى تحذيرات في نتائج البحث ومشكلات في الفهرسة وتراجع ثقة المستخدمين.
كما قد يؤثر توقف الموقع وعدم استقراره التقني في عملية الزحف وفي قدرة الزوار على الوصول إلى الصفحات المهمة.
لكن وجود ثغرة في PHP لا يؤدي تلقائياً إلى عقوبة في ترتيب جوجل.
فالعواقب على تحسين محركات البحث تعتمد على ما إذا وقع اختراق، وعلى ما إذا أثّر في توفّر الموقع أو محتواه أو إمكانية وصول محركات البحث إليه.
4. سمعة العلامة التجارية
نادراً ما يميّز العملاء بين إضافة مخترقة أو ثغرة في الاستضافة أو خلل أمني في التطبيق.
فهم يعيشون النتيجة فقط.
فتحذير أمني، أو إعادة توجيه غير مصرّح بها، أو صفحة دفع لا تفتح، أو سلوك غير متوقع للموقع، قد يضر بالثقة في الشركة نفسها.
ولذلك، بالنسبة للشركات التي تستثمر بكثافة في الإعلان الرقمي والهوية التجارية واستقطاب العملاء، يرتبط أمن الموقع ارتباطاً وثيقاً بأدائها التجاري.
لماذا استغرق إصلاح هذه الثغرة كل هذا الوقت؟
من أهم جوانب حادثة PHP2Shell تاريخ تطورها.
فبحسب بيان مؤسسة PHP الصادر في 21 أكتوبر، رُصدت أولى علامات مشكلة نفاد الذاكرة في عام 2024 خلال عمل مرتبط بتدقيق أمني.
في ذلك الوقت، كان احتمال الاستغلال معروفاً، لكن الباحثين لم يحددوا مساراً ملموساً للهجوم.
كما انطوت معالجة المشكلة على مفاضلات تقنية كبيرة.
فبعض الحلول المقترحة كانت قد تكسر التوافق مع الإصدارات السابقة، أو تسبب مشكلات حجب الخدمة، أو تتطلب تغييرات واسعة في امتدادات PHP الخارجية.
وأقرت مؤسسة PHP بأن محدودية الموارد الهندسية وصعوبة اتخاذ القرارات أسهمتا في التأخير.
وفي أغسطس 2026، أثبتت أبحاث إضافية سيناريوهات هجوم عملية وأوضحت مدى خطورة المشكلة.
وساعدت إسهامات بحثية من Calif وOpenAI وWiz وفرق أمنية أخرى في تحديد حجم الأثر وتسريع الاستجابة.
وكان البحث الأمني بمساعدة الذكاء الاصطناعي جزءاً من هذه العملية، لكن لا ينبغي اختزال الحادثة في ادعاء أن نظام ذكاء اصطناعي واحداً اكتشف الثغرة بالكامل وحلها بمفرده.
والدرس الأوسع يتعلق بالتحديات الأمنية لصيانة بنية تحتية مفتوحة المصدر واسعة الانتشار.
فالتطبيقات الحديثة تعتمد على مكوّنات برمجية معقدة تصونها مجموعات صغيرة نسبياً من المطوّرين المتخصصين.
وعندما تمس المشكلات إدارة الذاكرة الأساسية أو سلوك التنفيذ، قد يكون إصلاحها بأمان أصعب بكثير من تصحيح خطأ عادي في تطبيق.
المصدر: مؤسسة PHP — الإصدار الأمني لـ PHP اليوم وكيف نعزز أمان PHP .
كيف تتحقق مما إذا كان موقعك متأثراً
بالنسبة لمعظم أصحاب المواقع، الأولوية الفورية هي معرفة إصدار PHP الذي يستخدمه الموقع فعلاً.
مواقع ووردبريس
سجّل الدخول إلى لوحة تحكم ووردبريس وانتقل إلى:
Tools → Site Health → Info → Server (الأدوات ← صحة الموقع ← المعلومات ← الخادم)
يجب أن يظهر إصدار PHP في قسم معلومات الخادم.
قارنه بالإصدارات المُصلَحة المذكورة أعلاه.
المواقع التي تستخدم cPanel
توفّر بيئات الاستضافة التي تستخدم cPanel عادةً إدارة إصدار PHP عبر أدوات مثل MultiPHP Manager أو أداة اختيار PHP لدى مزوّد الاستضافة.
وتساعد هذه الواجهات في معرفة إصدار PHP المرتبط بالنطاق أو تغييره.
لكن بعض لوحات الاستضافة تعرض الفرع الرئيسي أو الفرعي لـ PHP فقط، وليس رقم التصحيح الكامل.
وعند الحاجة، اطلب من مزوّد الاستضافة تأكيد الإصدار المثبت بدقة وما إذا كانت التصحيحات الأمنية ذات الصلة قد طُبّقت.
الخوادم الافتراضية الخاصة (VPS) والخوادم المخصصة والبيئات السحابية
على مسؤولي الخوادم فحص إصدار PHP الذي يستخدمه تطبيق الويب النشط.
يمكن للأمر php -v أن يكشف إصدار PHP في سطر الأوامر، لكنه لا يحدد بالضرورة بيئة تشغيل PHP التي تخدم طلبات الموقع.
فقد تحتوي الخوادم على عدة إصدارات من PHP أو إعدادات منفصلة لسطر الأوامر وحركة الويب.
لذلك يجب على المسؤولين التحقق من مجموعة PHP-FPM الفعلية، أو وحدة Apache، أو صورة الحاوية، أو بيئة الاستضافة المعنية.
والهدف هو معرفة إصدار وحالة تصحيح بيئة التشغيل التي تعالج الطلبات الفعلية، لا مجرد العثور على حزمة PHP مثبتة في مكان ما على الخادم.
ما الذي يجب أن يفعله أصحاب المواقع الآن
الاستجابة المنسّقة أكثر فعالية من تغيير إعدادات أمنية عشوائية أو افتراض أن جدار الحماية سيوفّر حماية كاملة.
هل يحمي Cloudflare أو جدار حماية تطبيقات الويب من PHP2Shell؟
يمكن لجدار حماية تطبيقات الويب (WAF) أن يساعد في رصد بعض طلبات HTTP الضارة وحظرها.
وقد تقلل أدوات أمان الاستضافة وأنظمة منع التسلل وقيود الشبكة من التعرّض لأنماط الهجوم المعروفة.
لكن هذه الحمايات تعمل في طبقات مختلفة عن طبقة ثغرة PHP نفسها.
وقد صرّح فريق PHP بوضوح بأن الإجراءات المؤقتة لا توفّر حماية كاملة من الثغرتين الحرجتين الأوليين.
فقد تحظر قاعدة في جدار الحماية أسلوب استغلال معروفاً واحداً دون أن تعالج كل الطرق الممكنة لتفعيل بيئة تشغيل PHP المعرّضة للخطر.
وبالمثل، قد يقلل تغيير حد الذاكرة في PHP أو إعدادات معالجة الطلبات من التعرّض لهجمات بعينها، لكنه يفرض مفاضلات تشغيلية.
فمثلاً، قد يؤدي تعطيل حد الذاكرة المعتاد في PHP دون ضوابط مناسبة في البنية التحتية إلى مخاطر إضافية على توفّر الموقع.
الاستجابة الأكثر أماناً هي تثبيت التصحيح الأمني المناسب، ثم استخدام جدران الحماية والمراقبة وتقوية الإعدادات كطبقات حماية إضافية.
يجب أن يقوم الأمن على ضوابط متكاملة، لا على الاعتماد على أداة دفاعية واحدة.
ماذا لو لم يحدّث مزوّد الاستضافة PHP؟
قد لا تملك الشركات التي تستخدم استضافة مشتركة تحكماً مباشراً في كل حزم PHP أو إعدادات الخادم.
وفي هذه الحالة يصبح مزوّد الاستضافة جزءاً مهماً من الاستجابة.
اطلب من المزوّد تأكيد بيئة تشغيل PHP بدقة، وحالة التصحيح للثغرتين CVE-2026-109618 وCVE-2026-109619، وأي إجراءات إضافية طُبّقت للثغرة CVE-2026-115560.
وإذا لم يتوفر تصحيح فوري، فعلى المزوّد توضيح خيارات العزل أو التخفيف المؤقتة المتاحة، وموعد تطبيق تحديث موثّق.
وبالنسبة للخدمات الحساسة أو المكشوفة بشكل خاص، قد يكون تقييد الوصول العام مؤقتاً ضرورياً إلى أن يُؤمَّن النظام.
لا تفترض أن الإصدار الأقدم الظاهر في لوحة الاستضافة غير مُصحَّح بالضرورة، خاصة عندما يوفّر مزوّد مؤسسي تصحيحات منقولة إلى الإصدارات القديمة. وفي المقابل، لا تفترض وجود هذه التصحيحات دون تحقق.
المسؤولية هي الحصول على دليل على المعالجة.
ما الذي تكشفه PHP2Shell عن أمن المواقع
تكشف حادثة PHP2Shell ضعفاً أوسع في طريقة تعامل كثير من الشركات مع صيانة مواقعها.
فكثيراً ما يُنظر إلى الأمن على أنه مجموعة مهام ظاهرة: تحديث الإضافات، وتثبيت شهادات SSL، وتفعيل جدران الحماية، وإدارة كلمات المرور.
هذه الضوابط مهمة، لكنها تغطي جزءاً فقط من البنية التحتية.
فموقع الأعمال المعتاد يعتمد على عدة طبقات مترابطة:
وكل طبقة تضيف اعتمادات ومخاطر محتملة.
ويمكن لمشكلة في طبقة واحدة أن تؤثر في النظام الذي فوقها، حتى عندما تكون مكوّنات الطبقات الأعلى مصانة جيداً.
وPHP2Shell تذكير بأن أمن المواقع يتطلب فهم الطبقات التقنية كاملة.
وهناك أيضاً درس تشغيلي.
فعلى الشركات أن تعرف من المسؤول عن صيانة كل طبقة، ومن يتلقى الإشعارات الأمنية، وبأي سرعة يمكن تطبيق التغييرات الحرجة.
فبدون مسؤولية واضحة، قد تضيع التحديثات المهمة بين مزوّد الاستضافة ومطوّر الموقع وفريق التسويق وصاحب العمل.
والنتيجة ليست بالضرورة اختراقاً فورياً.
بل تعرّض طويل وغير ضروري للخطر.
الأسئلة الشائعة
هل كل مواقع ووردبريس معرّضة لـ PHP2Shell؟
ليس بالضرورة. قد تكون مواقع ووردبريس التي تعمل على بيئات PHP متأثرة وغير مُصحَّحة معرّضة للخطر. ويعتمد الخطر الفعلي على إعدادات الخادم وبنيته. وووردبريس نفسه ليس مصدر الثغرات.
هل يعالج تحديث ووردبريس ثغرة PHP2Shell؟
لا. الثغرات موجودة في PHP وليس في نواة ووردبريس. ويجب تطبيق تحديثات PHP الأمنية المعنية أو التصحيحات الموثّقة من المزوّد.
هل يمكن للمهاجمين استغلال PHP2Shell دون كلمة مرور؟
نعم، أثبتت الثغرتان الأوليان إمكانية تنفيذ شيفرة عن بُعد دون مصادقة. وتعتمد قابلية الاستغلال على طريقة النشر والظروف التقنية.
هل يزيل استخدام Cloudflare الثغرة؟
لا. يمكن لجدار حماية تطبيقات الويب أن يقلل التعرّض لبعض الطلبات، لكنه لا يُصلح شيفرة PHP المعرّضة للخطر.
هل يتأثر PHP 7.4 وPHP 8.1؟
نعم. هذه فروع قديمة انتهى دعمها. وقد قدّم فريق PHP تصحيحات محدودة على مستوى الشيفرة المصدرية للإصدارات 7.4 و8.0 و8.1، وقد يوفّر بعض المزوّدين حزماً أمنية خاصة بهم. ويوصى بشدة بالانتقال إلى فرع مدعوم.
هل تعالج تحديثات 21 أكتوبر الثغرات الثلاث كلها؟
لا. فهي تعالج CVE-2026-109618 وCVE-2026-109619. أما المشكلة الثالثة، CVE-2026-115560، فتتطلب إعداداً محدداً وغير شائع، ولها إرشادات تخفيف مؤقتة منفصلة إلى حين صدور إصلاحها المجدول.
هل تؤثر PHP2Shell في تحسين محركات البحث؟
بشكل غير مباشر، نعم. فإذا أدى الاختراق إلى محتوى ضار أو عمليات إعادة توجيه أو توقف أو تغييرات مؤذية أخرى، فقد يتضرر ظهور الموقع في البحث وثقة المستخدمين. أما مجرد تشغيل إصدار متأثر من PHP فلا يؤدي تلقائياً إلى عقوبة في الترتيب.
خلاصة: الأمان جزء من الأداء الرقمي
تُظهر PHP2Shell كيف يمكن لضعف عميق في تقنية ويب شائعة أن يخلق مخاطر لآلاف الشركات التي لا يربطها شيء آخر.
وتسلط الثغرتان الحرجتان المكشوف عنهما في أكتوبر 2026 الضوء على أهمية التحديثات الأمنية في وقتها، ووضوح الرؤية على مستوى الخادم، والإدارة المنسقة للبنية التحتية.
ويؤكد الكشف الثالث نقطة مهمة أخرى: الاستجابة الأمنية عملية مستمرة، وقد تتطلب المعلومات الجديدة إجراءات إضافية حتى بعد تثبيت التصحيح الأول.
بالنسبة لأصحاب الأعمال، الأولوية واضحة.
اعرف التقنية التي يعمل عليها موقعك، وتحقق من تطبيق التحديثات الأمنية الحرجة، واحرص على وجود شخص مسؤول عن صيانة بنيته التحتية.
الموقع أكثر من مجموعة صفحات؛ إنه أصل رقمي للأعمال يدعم الظهور والعلاقة مع العملاء وأداء الإعلانات والإيرادات.
وحماية هذا الأصل تتطلب الانتباه لما يحدث خلف الشاشة.
في بيسان لإدارة التسويق، نؤمن بأن أداء الموقع وتجربة المستخدم والموثوقية التقنية يجب أن تُدرس معاً.
لست متأكداً من إصدار PHP الذي يعمل عليه موقعك؟
يمكن لفريقنا مراجعة إعداد موقعك، وتنسيق المتطلبات التقنية مع مزوّد الاستضافة، والتخطيط لتحسينات الموقع مع مراعاة الأداء على المدى الطويل.
المراجع وقراءات إضافية
أُعدّ هذا المقال بالاستناد إلى إشعارات تقنية وأبحاث أمنية متاحة للعموم، وجرى التحقق من المعلومات حتى 26 أكتوبر 2026.
النقاش والآراء
جارٍ التحميل...